
Prieskumom bolo taktiež zistené, že štvrtina sledovaných spoločností utrpela opakované zlyhanie informačných technológií a stratu produktivity v dôsledku softvérových chýb a nekompatibility, čo bolo spôsobené nevhodne vyvinutými aktualizáciami softvéru. Prieskum postavený na odpovediach 256 senior IT manažérov vo Veľkej Británii bol zadaný spoločnosťou GFI Software a realizovaný nezávislou prieskumnou agentúrou Opinion Matters.
Odhodlanie rýchlo zavádzať kritické aktualizácie nechýba – 90 % respondentov aplikuje aktualizácie v priebehu prvých dvoch týždňov od ich vydania. Avšak pre mnohých IT manažérov to znamená manuálny proces, kedy 45 % z nich nevyužíva žiadne riešenie pre patch manažment umožňujúce automatizovanú distribúciu a správu softvérových aktualizácií. Nedostatočná úroveň automatizácie je hlavným faktorom prispievajúcim k situácii, kedy 72 % respondentov nezavádza kľúčové patche v priebehu kritických 24 hodín od ich zverejnenia.
„Podľa našich skúseností na lokálnom trhu väčšina slovenských podnikov v súčasnosti používa nejakú formu automatických aktualizácií systému Windows. Dôvod je zrejmý – administrátori v drvivej väčšine pochopili, že aktualizovať Windows je potrebné, rýchlosť šírenia akéhokoľvek červa či aktualizácií neošetreného exploitu môže byť extrémna,“ okomentoval prieskum Robert Houser, technický riaditeľ spoločnosti GFI Česká republika a Slovensko. „Avšak prevažná väčšina administrátorov pravidelne neaktualizuje ďalší softvér, napr. Adobe Reader, Adobe Flash či Mozilla Firefox, hoci je v súčasnosti podiel zraniteľností zacielený na tento typ softvéru väčší, než na samotný Windows. A nechať aktualizácie takto masívne používaného softvéru na ľubovôli užívateľa je dnes veľmi riskantné.”
Ďalšie dôležité zistenia prieskumu zahŕňajú:
-
51 % opýtaných uviedlo, že ich organizácia nemá pevne stanovenú politiku v oblasti inštalácie kritických softvérových aktualizácií.
-
25 % respondentov utrpelo viacnásobné zlyhania informačných technológií v dôsledku chybných patchov alebo problémov s kompatibilitou, ktoré boli spôsobené aktualizáciou softvéru.
-
Sektory s najčastejšie sa opakujúcimi problémami s IT, ktoré spôsobujú nevhodné patche, sú právne služby (43 %) a zdravotníctvo (40 %).
-
Sektor personálnych služieb je najväčším užívateľom dedikovaných riešení pre patch manažment, a to predovšetkým vďaka nízkej úrovni internej IT podpory vo väčšine náborových kancelárií.
-
29 % opýtaných spoločností považuje bezpečnosť za najdôležitejší prínos bezodkladného patchovania softvéru.
-
Hlavnými dôvodmi investícií do riešení pre patch manažment sú vyššia produktivita v rámci IT oddelenia, vyššia úroveň zabezpečenia a schopnosť vyhovieť compliance požiadavkám.
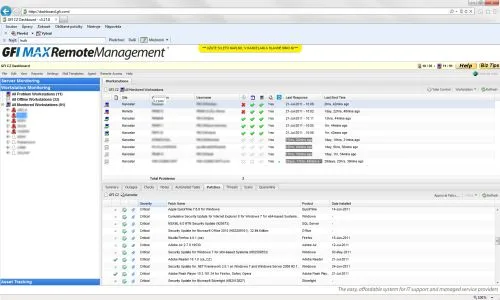
„Údaje zistené týmto prieskumom neúprosne poukazujú na dôležitosť testovania patchov pred ich zavedením do živého prostredia. Riešenia pre patch manažment pomáhajú stabilizovať rovnováhu medzi udržaním produktivity (prostredníctvom testovania patchov kvôli uisteniu, že nenarušia výkonnosť obchodného prostredia) a zavádzaním bezpečnostných patchov v časovom móde, ktorý nezníži úroveň zabezpečenia systému,“ povedal Cristian Florian, produktový manažér v GFI Software.
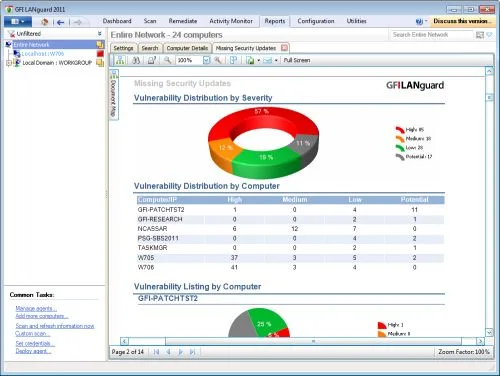
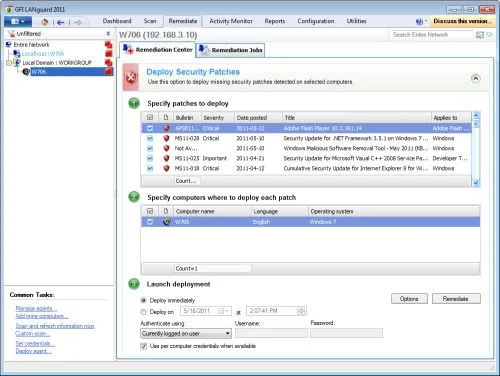
„Riešenia pre patch manažment, ako je napríklad GFI LANguard 2011, dokážu navyše problematické aktualizácie vrátiť späť a obnoviť prevádzkyschopnosť firmy v zlomku času, ktorý je inak potrebný na manuálne odinštalovanie alebo dokonca na reinštaláciu celého PC,“ dodal Florian.
Najrýchlejšie zavádzajú patche malé spoločnosti s menej než 9 užívateľmi, kedy 45 % z nich ich inštaluje v priebehu 24 hodín. Najpomalšie aktualizujú spoločnosti s 250 – 500 užívateľmi, kedy 63 % z nich trvá až celý týždeň, než zavedú známe patche. Právnické a stavebnícke odvetvia sú najkonzervatívnejšie, keď 71 % firiem trvá zavádzanie patchov až jeden týždeň. Personálne spoločnosti sú najviac proaktívne, keď 50 % zavádza patche v priebehu prvých 24 hodín, tesne nasledované finančnými službami so 46 %.
Prieskum odhalil zmenu správania sa organizácií finančných služieb, ktoré vďaka nutnosti dodržiavania striktných regulačných nariadení typu Sarbaned-Oxley a Basel II zmenili svoj tradične opatrný prístup k zmenám v IT k väčšej otvorenosti v oblasti zavádzania aktualizácií a kritických patchov v čo najkratšom čase – s cieľom maximálne obmedziť riziká straty dát, krádeží dát či neúplného dohľadu nad finančnými aktivitami.

















