Bezpečnostná firma ESET v spolupráci so svojou divíziou ESET Services vytvorila pre účely IT fitness testu vedomostno-behaviorálny dotazník. Časť dotazníka sa pýtala na konkrétne správanie testovaných, respektíve na ich vedomosti v oblasti počítačovej bezpečnosti, druhá časť zase analyzovala dôsledky správania testovaných.
Napriek tomu, že takmer všetci účastníci testu vedeli, čo je to nevyžiadaná pošta, pri termíne phishing svoje teoretické vedomosti už nezúročili. Phishingové e-maily sú správy, ktoré sa od adresátov pokúšajú získať citlivé údaje. V teste im boli ukázané dva e-maily: jeden od fiktívnej Slavia banky, druhý od fiktívnej dôchodkovej správcovskej spoločnosti. Len 7 percent účastníkov testu vedelo, že phishingovými e-mailami sú oba príklady.
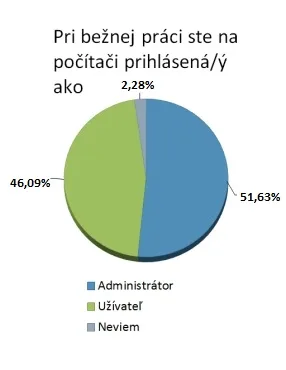
Viac než polovica mladých ľudí, ktorí tento dotazník vyplnili a na ktorých bol test primárne zameraný povedala, že sú pri bežnej práci na počítači prihlásení ako administrátor a nie ako bežný užívateľ. Na potrebu vytvorenia separátneho užívateľského konta počas bežnej práce na počítači pritom upozorňujú bezpečnostní experti. „Škodlivý kód, ktorý získa kontrolu nad počítačom používaným v režime administrátora, získa tiež administrátorské práva a s nimi takmer neobmedzené možnosti,“ varuje Peter Stančík, špecialista ESETu na kybernetickú bezpečnosť. K napadnutiu svojho počítača, ktoré mohlo byť spôsobené aj nezodpovednou prácou v režime administrátora, sa priznalo 65 percent opýtaných. Takmer 15 percent mladých tvrdilo, že ich počítač je napadnutý niekoľkokrát do roka.
Z dotazníka taktiež vyplynulo, že až 60,15 percenta mladých ľudí, ktorí vyplnili test, si nečíta pri inštalácii softvéru jeho licenčné podmienky. Obdobou licenčných podmienok sú pri webových stránkach obchodné podmienky alebo podmienky používania stránok. Na nevôli ľudí čítať si tieto podmienky v minulosti parazitovali takzvané 60-eurové weby. Podľa odhadov Heleny Mezenskej z OMBUDSPOTU sa takto nechalo nachytať 20-25tisíc Slovákov. K uvedeniu do omylu pri online nákupe sa v dotazníku priznalo 6,56 percenta opýtaných.
Dotazník tiež hovorí o tom, že 24,34 percenta opýtaných používa to isté heslo do všetkých služieb a aplikácií, do ktorých sa cez počítač prihlasujú. Čo má zrejme nepriaznivý dôsledok na mieru zneužitia údajov, ktoré do týchto aplikácií posielajú. So zneužitím svojich údajov sa stretol až každý piaty opýtaný. Bezpečnostní odborníci pritom odporúčajú používať do každej aplikácie iné heslo. Pri odchytení hesla z jednej aplikácie ho totiž útočník nemôže zneužiť na vstup do ďalšej aplikácie, do ktorej sa užívateľ prihlasuje napríklad cez tú istú e-mailovú adresu.
Údaje z dotazníka ESETu, ktorý bol súčasťou IT fitness testov, využije spoločnosť pri tvorbe svojej stratégie vzdelávania slovenských užívateľov internetu v rámci svojich filantropických aktivít. Tie firma plánuje v súvislosti s oslavami 20. výročia svojho založenia. Dotazník ESETu vyplnilo 3734 respondentov.