
60-eurové weby a obchodníci so strachom:
V priebehu roka 2010 a 2011 sa objavilo niekoľko webov, ktoré od ľudí po vyplnení údajov žiadali poplatok za prístup na stránku. Takzvané 60-eurové weby a im podobné stránky sa môžu objaviť aj v roku 2012. Pre ich prevádzkovateľov ide totiž o ľahko zarobené peniaze.
Títo obchodníci so strachom a nevedomosťou zneužívajú naivitu ľudí. Surferi bezhlavo vyplnia registračné údaje a neprečítajú si zmluvné podmienky a neskôr zo strachu a neznalosti svojich práv nakoniec zaplatia. A to pod tlakom vytváraným listami od takýchto spoločností. Je otázne, či sa ľuďom vrátia ich peniaze aj napriek tomu, že Okresný súd v Poprade rozhodol zatiaľ neprávoplatným rozsudkom v prospech dotknutých. „Dokazovanie v prostredí internetu je totiž veľmi náročné,“ tvrdí šéf právneho oddelenia ESETu Peter Kováč. „Môže sa tiež stať, že aj pri právoplatnom rozsudku podvedení nič nedostanú,“ dodáva Kováč. Na trhu sa potom môže objaviť iná firma s tým istým obchodným modelom.
Tieto tzv. 60-eurové weby parazitovali okrem iného aj na veľkých športových akciách. „V prípade akejkoľvek použiteľnej udalosti sa môžu objaviť znova,“ myslí si špecialista pre IT bezpečnosť Peter Stančík. V roku 2012 by napríklad mohlo ísť o Letné olympijské hry v Londýne.
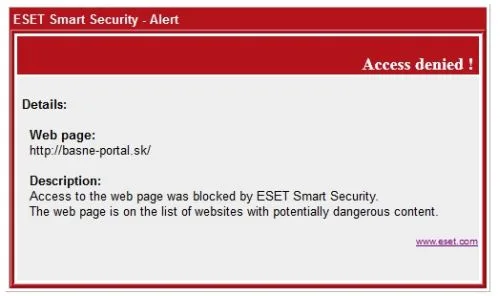
Antivírusové produkty ESET NOD 32 a ESET Smart Security majú tieto weby v zozname stránok s potenciálne nebezpečným obsahom. Pri základnom nastavení týchto programov sa namiesto obsahu stránky zobrazí varovanie o blokovaní tohto webu.
Parlamentné voľby a cielené útoky na weby a politické strany:
Pred prezidentskými voľbami v roku 2009 zaútočili hackeri na webstránky niekoľkých kandidátov na prezidenta. Na základe ich vyhlásenia však nešlo o politickú kampaň. Cieľom bolo preveriť bezpečnosť webov prezidentských kandidátov, kampaň bola len prostriedkom. Peter Stančík však očakáva, že parlamentné voľby budú dôvodom už na cielené a politicky motivované akcie. Ich výsledkom by mohla byť úprava obsahu webu politickej strany alebo jej kompletné odstavenie.
Výskumník ESETu Sebastian Bortnik zároveň tvrdí, že budúci rok budeme svedkami aj vyššieho počtu ideologických a politických útokov na stránky vlád a spoločností. „Firmy a organizácie by mali zvážiť ochranu nie len pred tradičnými kybernetickými hrozbami ale aj pred hackerskými skupinami alebo ideologicky motivovanými útokmi,“ dodáva Bortnik. Spoločnosť ESET napríklad po decembrových parlamentných voľbách v Rusku zaznamenala útok na webstránku Superjedi.ru, v ktorej fóre si užívatelia vymieňali názory na politickú situáciu v krajine.
Mobilná platforma Android:
Vďaka rastúcej obľube smartfónov sa tvorcovia mobilného malwaru zamerali aj na tieto zariadenia. Z mobilného telefónu sa totiž stalo zariadenie s prístupom na internet, s ktorým si užívateľ kontroluje súkromné alebo pracovné e-maily, prihlasuje sa do sociálnych sietí alebo vykonáva online platby. Sebastian Bortnik si myslí, že vďaka svojmu zaujímavému postaveniu na trhu sa pozornosť tvorcov malwaru zameria hlavne na operačný systém Android. „Nemusí to znamenať kompletný presun malwaru na mobilné zariadenia, naznačuje to však dôležité zmeny v ekosystéme kybernetického zločinu,“ myslí si Bortnik.
Spoločnosť ESET po analýze vzoriek škodlivého kódu získaných z infikovaných mobilných zariadení zistila, že:
-
30 percent všetkých hrozieb pochádzalo z Android Marketu
-
SMS trójske kone tvorili 37 percent mobilného malwaru
-
60 percent vzoriek škodlivého kódu malo charakteristiky botnetu, čo znamená, že boli schopné istej formy ovládania prístroja na diaľku
Windows 7 a príchod Windowsu 8:
Windows 7 bude podľa predpovede spoločnosti Gartner najčastejšie využívaným operačným systémom na svete, na prvej priečke vystrieda Windows XP. Nainštalovaný ho bude mať 42 percent počítačov. Vylepšovanie bezpečnosti tohto operačného systému bude mať podľa Sebastiana Bortnika za následok vývoj nového a technologicky vyspelejšieho škodlivého kódu.
V priebehu roka 2012 by mal Microsoft vydať svoj nový operačný systém s názvom Windows 8. Výskumník Aryeh Goretsky si myslí, že jeho príchod bude sprevádzať vlna správ o jeho údajnej zraniteľnosti. Rovnako ako tomu bolo pri vydaní Windows Vista a Windows 7. Goretsky však tvrdí, že niekoľko dní alebo týždňov po uvedení Windows 8 na trh zistíme, že išlo len o poplašné správy.
Zneužívanie smrti a závažných udalostí
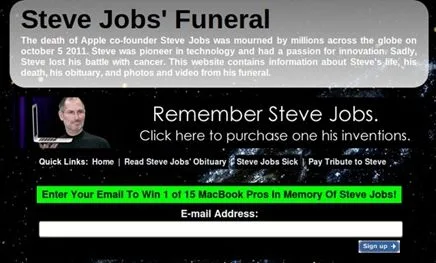
Významná spravodajská udalosť je spoločným znakom Black Hat SEO útokov. V ich prípade sa na prvé priečky výsledkov vyhľadávania na Google.sk alebo iných internetových vyhľadávačov dostávajú infikované stránky. Útočníci na to zneužívajú viacero techník optimalizácie pre vyhľadávače (SEO). Ich hľadáčiku neunikla ani správa o smrti Usámu bin Ládina či úmrtie lídra spoločnosti Apple Steva Jobsa. „Pri pokuse o vyhľadanie informácií o jeho pohrebe sa na popredných priečkach výsledkov hľadania zobrazila i stránka stevejobsfuneral.com. Prostredníctvom nej sa útočníci snažili okrem iného aj o zber e-mailových adries,“ vysvetľuje Peter Stančík. O náture útočníkov svedčí i fakt, že túto doménu si zaregistrovali už pár týždňov pred jeho úmrtím. Black Hat SEO bude aj v roku 2012 obľúbeným prostriedkom na šírenie malwaru.
Ukradnuté digitálne certifikáty
Medzi ďalšie kybernetické hrozby v roku 2012 sa zaradí aj zneužívanie ukradnutých digitálnych certifikátov. Tie certifikačná autorita vydáva napríklad na overovanie autenticity webových stránok. Tento certifikát teda ručí za to, že obsah stránky je dôveryhodný. Útočníci si môžu vďaka jeho ukradnutiu svoje podvodnícke stránky podpísať platným certifikátom autority, ktorá je vo webovom prehliadači označená ako dôveryhodná. Používateľ sa tak môže mylne domnievať, že komunikuje s legitímnou stránkou.
„Z pohľadu používateľa sú incidenty založené na únikoch informácií certifikačných autorít takmer neriešiteľné a nedetekovateľné. V týchto prípadoch nepomôže ani technická vybavenosť v podobe aktualizovaného systému a antivírusového programu,“ varuje Peter Stančík.

















