
V predchádzajúcom dieli sme nahliadli do technickej podstaty sveta certifikátov, dnes si predstavíme iný pohľad, ktorý s tým technickým neoddeliteľne súvisí.
Infraštruktúra verejného kľúča (PKI)
PKI je štruktúra, ktorá má stromový charakter (obrázok nižšie). Koreňom celého stromu je koreňová certifikačná autorita (KCA). U nás túto úlohu zastáva Národný bezpečnostný úrad. Táto hierarchická štruktúra zaručuje, že všetky certifikáty na nižšej úrovni (K1, K2,... a ACA1, ACA2,...) sú pravé vtedy, ak používateľ uzná pravosť KCA.
Ak je touto autoritou štát, pravosť je nespochybniteľná. Avšak nič nebráni uznať pravosť aj inej CA. Je to vždy otázka zmluvných vzťahov medzi používateľmi. Treba však brať do úvahy prípady, kedy sám štát vstupuje do takýchto vzťahov a ten často implicitne uznáva iba jedinú garantovanú autoritu (NBÚ SR) - viac nabudúce. Samozrejme uznáva v istých prípadoch aj iné, ale vždy si ponecháva právomoc vykonávať kontrolu ich činnosti.

Strom na predchádzajúcom obrázku vzniká veľmi jednoducho. Každý certifikát je vytvorený podpísaním verejného kľúča majiteľa certifikátu pomocou súkromného kľúča nadradenej certifikačnej autority.
KCA má vytvorený svoj vlastný koreňový certifikát. Tento je odlišný od ostatných, ktoré sú jeho nasledovníci, v tom, že aj položka vydavateľa aj držiteľa sú rovnaké, teda je self-signed (podpísaný sám sebou). Presvedčiť sa o tom dá konkrétne na certifikátoch NBÚ. Na uvedenej stránke je vidieť všetky certifikáty vydané slovenským NBÚ.
Ako je možné vidieť, sú tam dva koreňové certifikáty. To znamená, že sú vytvorené dva certifikačné stromy. Aby bolo možné tieto stromy „prepojiť", v každom z nich sa nachádza tzv. krížový certifikát. Jednou z možností by bolo vytvoriť spoločnú KCA, ale to často nie je vôbec možné, preto sa používa práve technika krížových certifikátov.
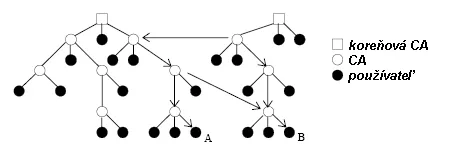
Na predchádzajúcom obrázku je v strome B certifikačná autorita, ktorá vydá certifikát na verejný kľúč inej certifikačnej autority a tým sa akoby celý podstrom stromu A zaintegruje do stromu B. Je to možné aj naopak (podstrom stromu B sa zaintegruje do A).
V prípade NBÚ existujú dva krížové certifikáty. Krížový certifikát patriaci do stromu KCA1 je verejný kľúč z koreňového certifikátu stromu KCA2 podpísaný súkromným kľúčom KCA1. Podobný krížový certifikát je aj v strome KCA2, čím sú oba stromy vzájomne prepojené.
Elektronický podpis
Doteraz sme si ešte vôbec podrobnejšie nevysvetlili, ako sa podpisujú dokumenty. Účelom elektronického podpisu nie je dokumenty šifrovať, ako sa podaktorí nazdávajú, ale overiť totožnosť pôvodcu dokumentu a zistiť, či sa dokument po ceste k príjemcovi nezmenil.
Keďže šifrovanie a dešifrovanie dokumentov by trvalo zbytočne dlho a vôbec nie je v našom prípade potrebné, šifruje sa iba hash dokumentu. Na strane odosielateľa sa vypočíta tento hash na základe funkcie (sha1, sha2, md5,...), ktorá je určená v tele certifikátu atribútom Signature Algorithm. Princíp je vidieť na obrázku pod týmto odstavcom.

Aplikácia odosielateľa vypočíta hash z podpisovaného dokumentu, tento hash sa zašifruje privátnym kľúčom a takýto údaj (elektronický podpis) sa priloží k posielanému dokumentu obvykle spolu s certifikátom (môže byť aj bez certifikátu). Na druhej strane čaká na správu aplikácia prijímateľa, ktorá z certifikátu získa verejný kľúč odosielateľa a dešifruje elektronický podpis. Tým získa pôvodný hash. Aby sa overilo, či dokument nebol zmenený počas cesty, vypočíta sa aj na strane prijímateľa hash z dokumentu a ak sa zhoduje s pôvodným, tak všetko skončí bez chýb. Toto je základná schéma, ktorú je možné rozšíriť a napríklad šifrovať celú správu, ale to už sa netýka podpisovania, ale utajenia dokumentov.
Pretože sa na šifrovanie používa iný kľúč ako na dešifrovanie, hovorí sa tomu aj asymetrické šifrovanie.
Istú paralelu je možné vidieť v certifikáte, čo je tiež dokument (verejný kľúč) a tiež je podpísaný privátnym kľúčom (certifikačnej autority).
Nabudúce (17.4.2006)
...budeme pokračovať a zameriame sa na použiteľnosť elektronického podpisu v jednotlivých oblastiach fungovania spoločnosti. Zistíme aj to, že písomná forma dokumentu nemusí byť vždy tá, ktorá je napísaná na papieri. Ale o tom všetkom až nabudúce.
Predchádzajúce diely seriálu
Podpíšte sa elektronicky! - Začíname
Podpíšte sa elektronicky! - OpenSSL

















